Fraude del falso ejecutivo bancario: llamada por cargo no reconocido y desvío a cuenta de protección
Llamada que suplanta el conmutador del banco alertando sobre una compra ficticia en comercio electrónico e induciendo a la víctima a transferir sus fondos vía SPEI a una supuesta cuenta segura de protección.
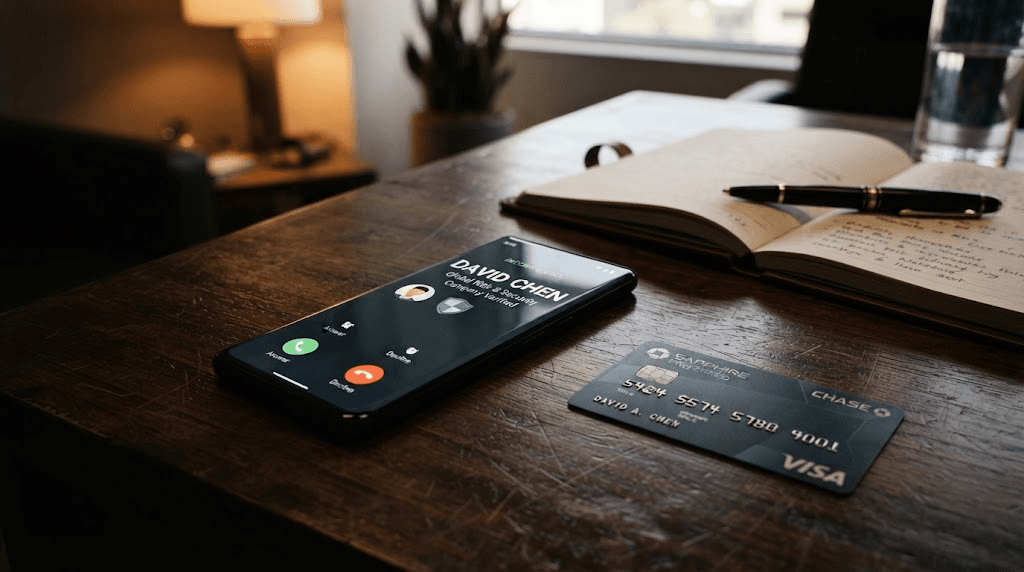
Recreación editorial: suplantación de conmutador bancario mediante llamada entrante de cargo ficticio.
RECREACIÓN EDITORIAL ILUSTRATIVAQUÉ HACER: PROTOCOLO DE CONTENCIÓN INMEDIATA — ¿ESTÁ OCURRIENDO AHORA?
Pasos Inmediatos de Contención
- 1Cuelga la llamada de inmediato. Ninguna institución bancaria te pedirá transferir dinero a cuentas de resguardo ni dictar tokens dinámicos.
- 2Ingresa a tu aplicación bancaria oficial y bloquea preventivamente tus tarjetas de débito y crédito.
- 3Llama directamente a la línea oficial de tu banco utilizando únicamente el número telefónico impreso al reverso de tu tarjeta física.
- 4Si realizaste una transferencia, solicita de inmediato el folio de aclaración y la clave de rastreo SPEI en Banxico (MI-SPEI) para ubicar el banco y la cuenta receptora.
Qué NO hacer bajo ninguna circunstancia
- ✕Nunca transfieras fondos a cuentas desconocidas bajo instrucciones de una llamada entrante.
- ✕No confirmes números de tarjeta, NIP ni claves de acceso a personas que hayan iniciado el contacto telefónico.
- ✕No permitas que el interlocutor mantenga la línea ocupada impidiéndote verificar por medios propios.
En caso de incidente en proceso, cuelga de inmediato y contacta al 911 o a la Unidad de Policía Cibernética.
¿Este vector de ataque podría comprometer a tu empresa o equipo?
Capacidad aplicable: Capacitación en Detección de Fraude & Conmutador Seguro
Cómo funciona (en palabras sencillas)
Los atacantes emplean suplantación de identificador de llamadas (Caller ID Spoofing) para que en la pantalla del usuario aparezca el nombre o número de atención a clientes de su institución bancaria. Un falso ejecutivo informa sobre una compra no reconocida en proceso (típicamente en Amazon o tiendas departamentales) por un monto de $15,000 a $25,000 MXN. Para 'bloquear el cobro antes de que liquide en cámara de compensación', instruyen a la víctima a no colgar, acceder a su banca móvil y realizar una transferencia de todo su saldo disponible hacia una supuesta 'cuenta concentradora de bóveda protegida por el IPAB'. En realidad, se trata de una cuenta receptora operada por cómplices o prestanombres donde el dinero es retirado en efectivo de cajeros automáticos en menos de tres minutos.
Señales de Alerta Inmediatas
- •El supuesto ejecutivo te instruye a abrir tu banca móvil y realizar un retiro sin tarjeta o una transferencia SPEI.
- •Exigencia tajante de no colgar la llamada ni acudir a una sucursal física bajo advertencia de que la compra se aplicaría de inmediato.
- •Solicitud de dictar o digitar en el conmutador el código numérico de tu token dinámico digital.
- •Reproducción de música de espera institucional y conmutadores de voz idénticos a los del banco emisor.
Casos de Riesgo y Vectores Similares
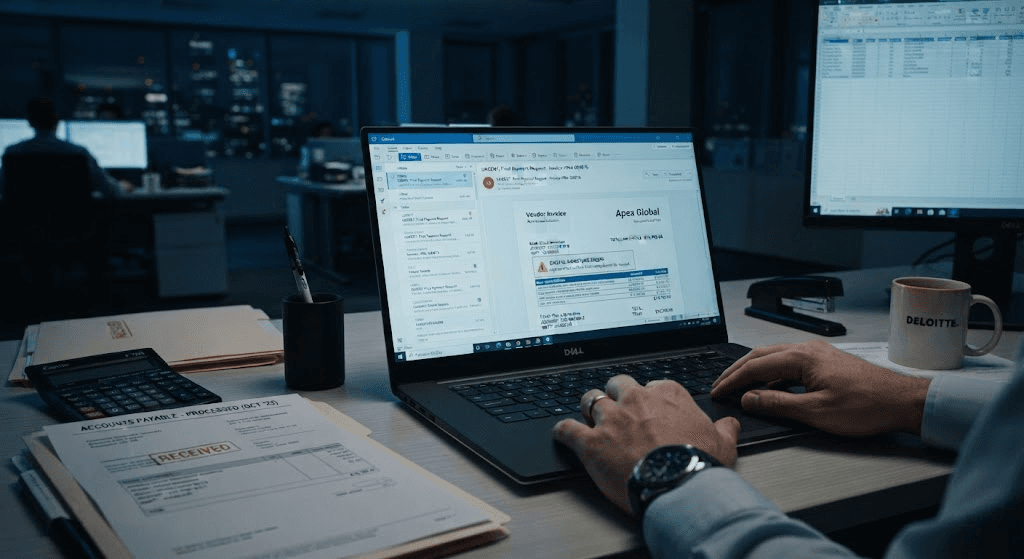
Suplantación de facturación a proveedores y desvío de pagos interbancarios SPEI (Ataque BEC)
Interceptación de correspondencia corporativa entre empresas y proveedores para sustituir facturas legítimas por archivos con cuentas bancarias modificadas bajo pretexto de auditoría o cambio de razón social.
Ver expediente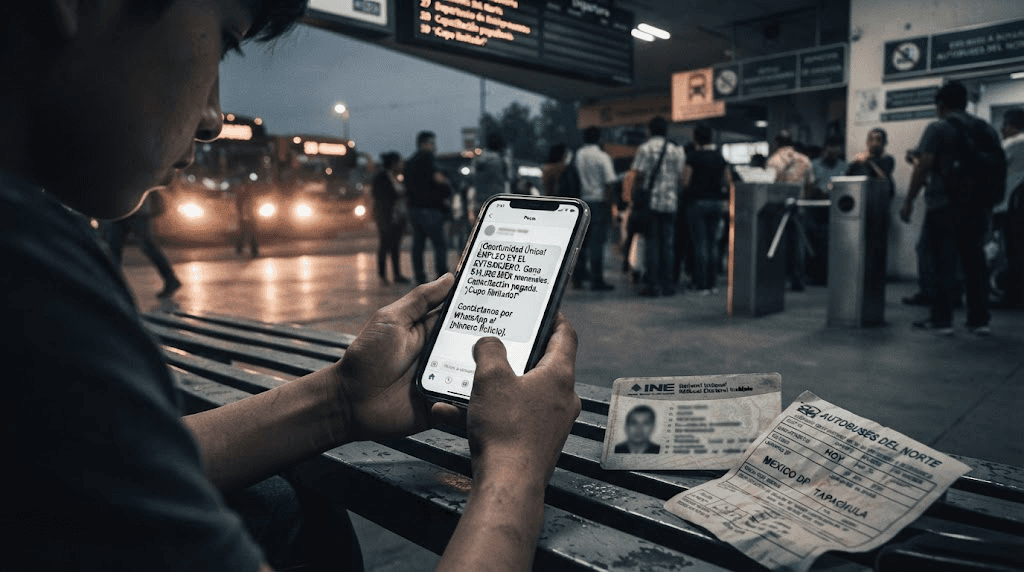
Falsas ofertas de empleo y reclutamiento forzado: captación digital en redes sociales y secuestro en puntos de traslado
Esquema de captación mediante vacantes laborales engañosas (guardias, custodios, choferes) en redes sociales. Los postulantes son citados en terminales de autobuses donde son despojados de identificaciones y dispositivos para su traslado e incomunicación forzada.
Ver expediente
Fraude de 'La Patrona' / 'El Patrón' en domicilios y oficinas
Llamada extorsiva urgente al personal de apoyo o recepción afirmando que el titular tiene un paquete aduanal o emergencia legal que exige entregar dinero en efectivo o joyas de inmediato.
Ver expedienteFuentes & Evidencia Documental
2 fuentesAlertas oficiales sobre vishing bancario y transferencias inducidas a cuentas puente.
Alertas oficiales sobre vishing bancario y transferencias inducidas a cuentas puente.