Suplantación de facturación a proveedores y desvío de pagos interbancarios SPEI (Ataque BEC)
Interceptación de correspondencia corporativa entre empresas y proveedores para sustituir facturas legítimas por archivos con cuentas bancarias modificadas bajo pretexto de auditoría o cambio de razón social.
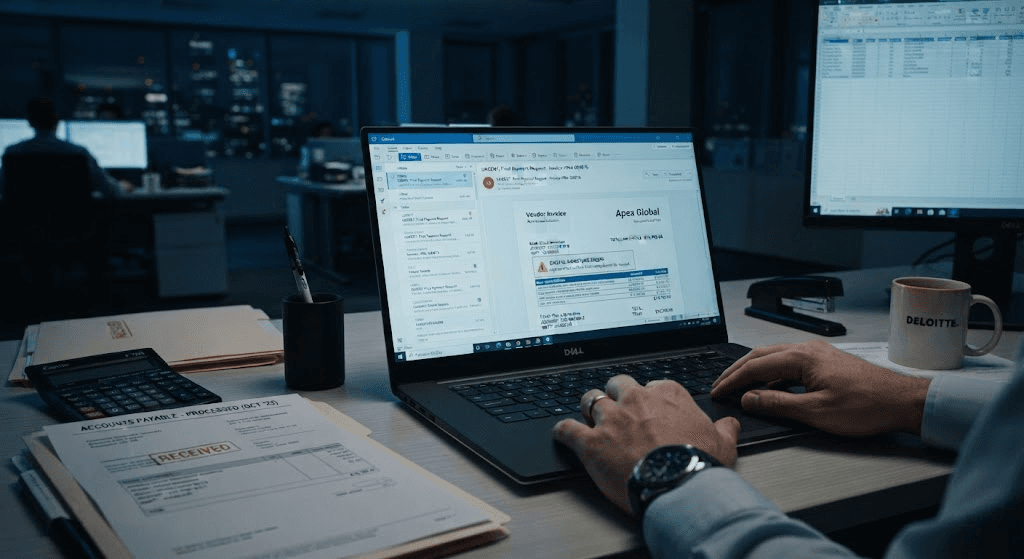
Recreación editorial: interceptación de cadena de correos y alteración de cuenta bancaria receptora.
RECREACIÓN EDITORIAL ILUSTRATIVAQUÉ HACER: PROTOCOLO DE CONTENCIÓN INMEDIATA — ¿ESTÁ OCURRIENDO AHORA?
Pasos Inmediatos de Contención
- 1Aplica el protocolo de verificación de doble canal: comunícate vía telefónica al número histórico y directo del proveedor antes de autorizar cualquier cambio de cuenta.
- 2Si la transferencia ya fue emitida, notifica de inmediato a tu área de banca empresarial para activar el rastreo de folio Banxico y emitir la solicitud de devolución interbancaria.
- 3Audita las reglas de reenvío automático en los servidores de correo de la organización para descartar buzones comprometidos.
- 4Presenta la denuncia correspondiente ante el Ministerio Público y la Policía Cibernética con las cabeceras técnicas completas de los correos recibidos.
Qué NO hacer bajo ninguna circunstancia
- ✕Nunca autorices cambios de cuenta bancaria basándote exclusivamente en solicitudes por correo electrónico o documentos escaneados.
- ✕No respondas al mismo correo sospechoso para verificar la cuenta; utiliza canales de contacto independientes previamente validados.
- ✕No omitas el cotejo de datos fiscales contra la constancia de situación fiscal oficial emitida directamente por el SAT.
En caso de incidente en proceso, cuelga de inmediato y contacta al 911 o a la Unidad de Policía Cibernética.
¿Este vector de ataque podría comprometer a tu empresa o equipo?
Capacidad aplicable: Protección de Información, Accesos y Políticas de Respaldo
Cómo funciona (en palabras sencillas)
Los atacantes comprometen previamente el buzón de correo electrónico de un proveedor habitual o registran un dominio tipográficamente idéntico (Typosquatting). Tras estudiar los flujos de cobro, contratos y órdenes de compra, intervienen la cadena de mensajes en el momento exacto en que la empresa se dispone a liquidar una factura pendiente. Envían una factura en formato PDF con los datos fiscales, montos y sellos idénticos a los del proveedor original, pero adjuntando una carta membretada apócrifa que notifica una 'actualización urgente de cuenta CLABE por motivos de auditoría fiscal o cambio de banco'. El departamento de cuentas por pagar procesa la transferencia SPEI creyendo cumplir con el pago acordado, descubriendo el desvío días después cuando el proveedor legítimo reclama el saldo vencido.
Señales de Alerta Inmediatas
- •Aviso repentino por correo electrónico sobre cambio de cuenta bancaria o banco de depósito de un proveedor habitual.
- •La dirección del remitente presenta pequeñas variaciones tipográficas en el dominio (por ejemplo, una letra cambiada o terminación distinta).
- •Presión inusual para liquidar la factura hoy mismo con ofrecimientos de descuento extraordinario por pago anticipado.
- •Resistencias del remitente a confirmar la cuenta bancaria por llamada telefónica directa a los números conocidos previamente.
Casos de Riesgo y Vectores Similares
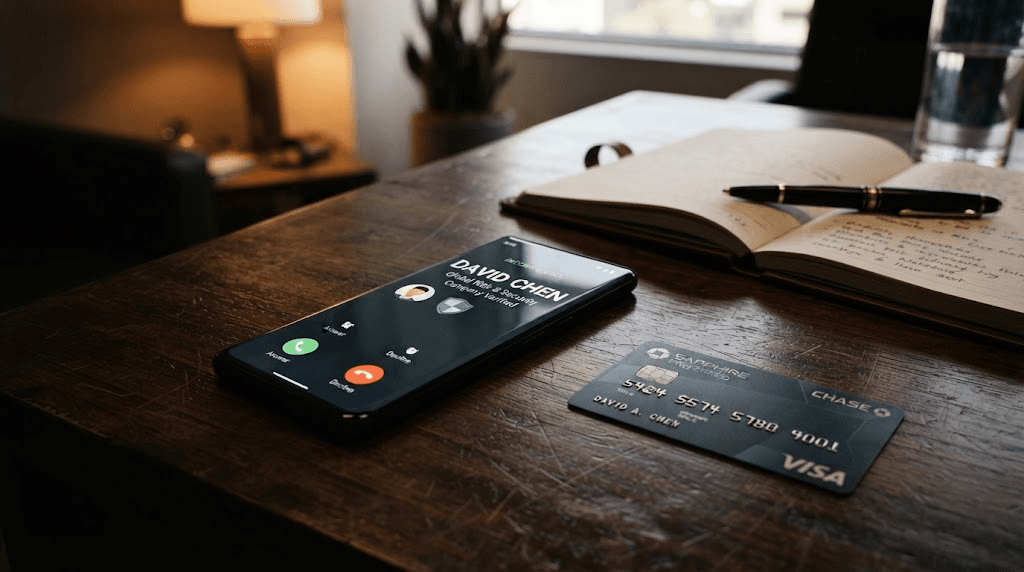
Fraude del falso ejecutivo bancario: llamada por cargo no reconocido y desvío a cuenta de protección
Llamada que suplanta el conmutador del banco alertando sobre una compra ficticia en comercio electrónico e induciendo a la víctima a transferir sus fondos vía SPEI a una supuesta cuenta segura de protección.
Ver expediente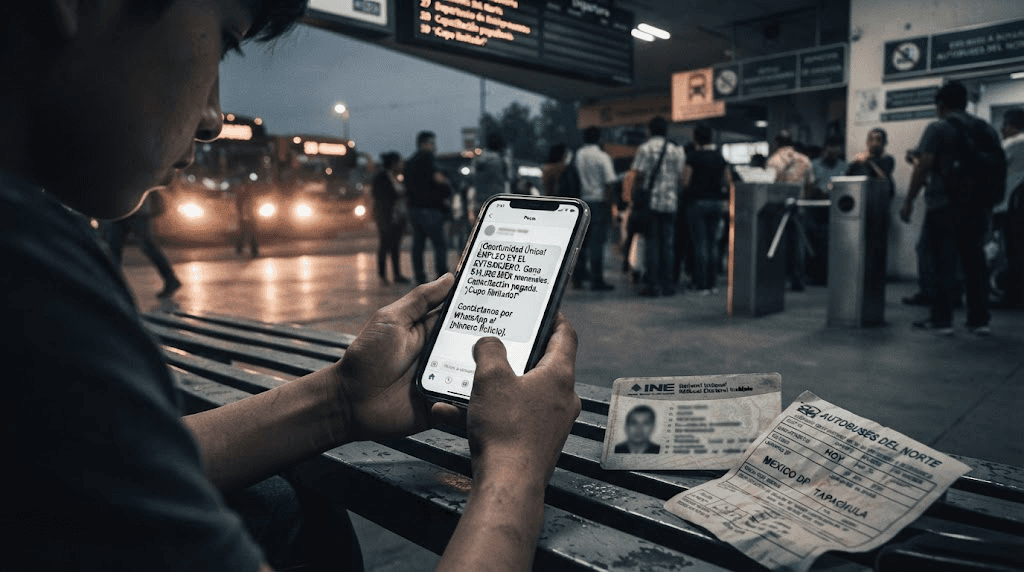
Falsas ofertas de empleo y reclutamiento forzado: captación digital en redes sociales y secuestro en puntos de traslado
Esquema de captación mediante vacantes laborales engañosas (guardias, custodios, choferes) en redes sociales. Los postulantes son citados en terminales de autobuses donde son despojados de identificaciones y dispositivos para su traslado e incomunicación forzada.
Ver expediente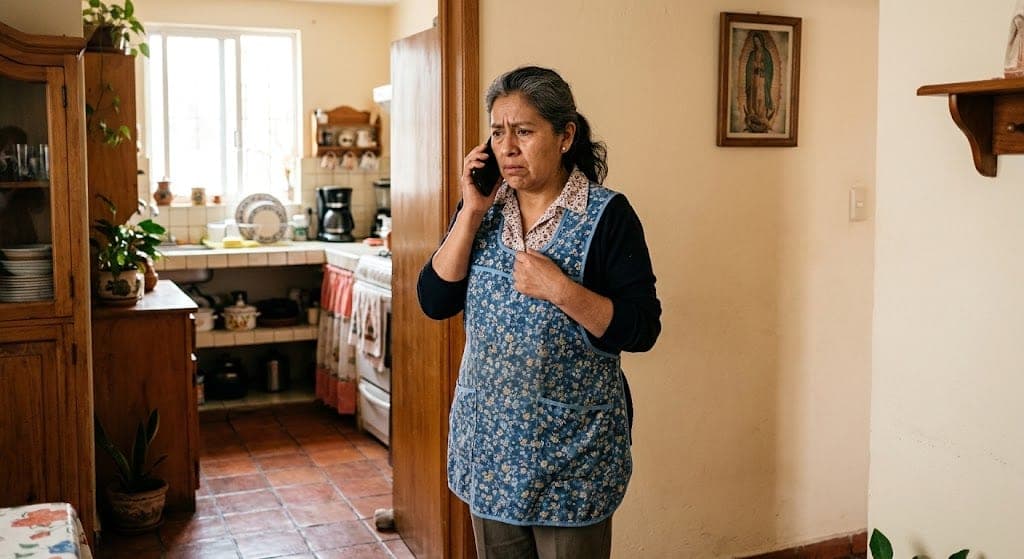
Fraude de 'La Patrona' / 'El Patrón' en domicilios y oficinas
Llamada extorsiva urgente al personal de apoyo o recepción afirmando que el titular tiene un paquete aduanal o emergencia legal que exige entregar dinero en efectivo o joyas de inmediato.
Ver expedienteFuentes & Evidencia Documental
2 fuentesPatrón tipificado como Business Email Compromise (BEC) con desvío de cuentas por pagar en organizaciones.
Patrón tipificado como Business Email Compromise (BEC) con desvío de cuentas por pagar en organizaciones.