Suplantación de códigos QR en parquímetros y terminales públicas
Calcomanías no autorizadas colocadas sobre códigos QR oficiales de pago que redirigen a sitios web clonados diseñados para capturar credenciales bancarias y códigos SMS.
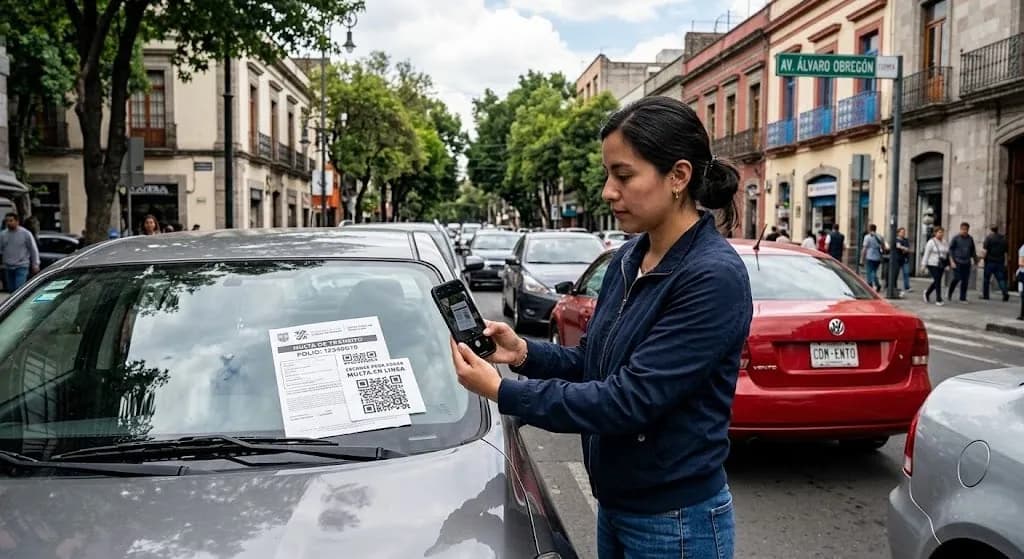
Suplantación de códigos QR en vía pública (Quishing): Delincuentes adhieren calcomanías sobre códigos oficiales o colocan supuestas multas en parabrisas para dirigir a las víctimas a portales bancarios apócrifos.
RECREACIÓN EDITORIAL ILUSTRATIVAQUÉ HACER: PROTOCOLO DE CONTENCIÓN INMEDIATA — ¿ESTÁ OCURRIENDO AHORA?
Pasos Inmediatos de Contención
- 1Utiliza la aplicación oficial del proveedor instalada directamente desde la tienda oficial de tu dispositivo.
- 2Inspecciona visualmente el código antes de escanearlo para verificar que no esté sobrepuesto.
- 3Si ingresaste datos bancarios en un sitio sospechoso, bloquea temporalmente tu tarjeta desde tu aplicación bancaria.
Qué NO hacer bajo ninguna circunstancia
- ✕No escanees códigos QR que presenten evidencia física de alteración o pegado sobrepuesto.
- ✕No ingreses datos confidenciales bancarios en enlaces abiertos desde lectores de QR genéricos.
En caso de incidente en proceso, cuelga de inmediato y contacta al 911 o a la Unidad de Policía Cibernética.
Cómo funciona (en palabras sencillas)
Los atacantes colocan calcomanías sobre los códigos oficiales en terminales públicas. Al escanearlo, el usuario accede a un formulario clonado que solicita números de tarjeta bancaria, fechas de vencimiento y códigos de seguridad.
1. Calcomanía o aviso falso
Colocan calcomanías sobre el QR oficial del parquímetro o adhieren falsas multas de tránsito con QR directamente en el parabrisas.
2. Portal clonado de pago
El QR redirige a una web clonada que imita a la tesorería o al operador de parquímetros, solicitando número de tarjeta, CVV y fecha de expiración.
3. Robo de credenciales y cargos
Los estafadores capturan datos y solicitan códigos OTP/SMS en vivo para cometer transferencias y compras fraudulentas inmediatas.
Señales de Alerta Inmediatas
- •El código QR es una calcomanía superpuesta con bordes levantados o textura diferente al panel.
- •La dirección web (URL) en el navegador del teléfono no coincide con el dominio oficial del operador.
- •El sitio solicita datos desproporcionados como claves dinámicas bancarias para procesar un pago simple.
Casos de Riesgo y Vectores Similares
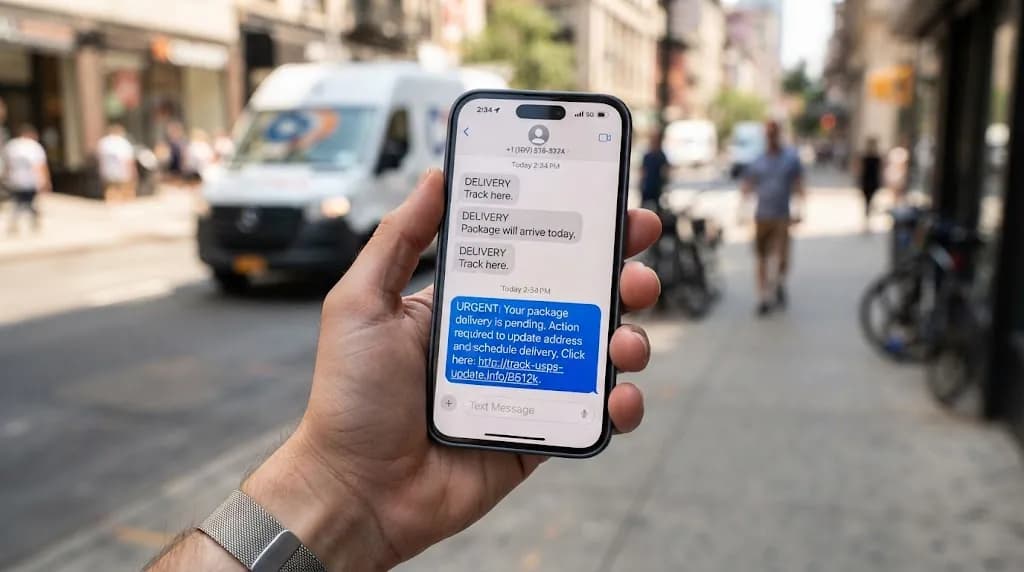
Smishing de paquetería retenida: enlaces fraudulentos por SMS para capturar tarjetas bancarias
Mensajes SMS masivos que suplantan a empresas de paquetería alertando sobre supuestos paquetes retenidos por dirección incompleta para dirigir a sitios clonados que sustraen datos de pago.
Ver expediente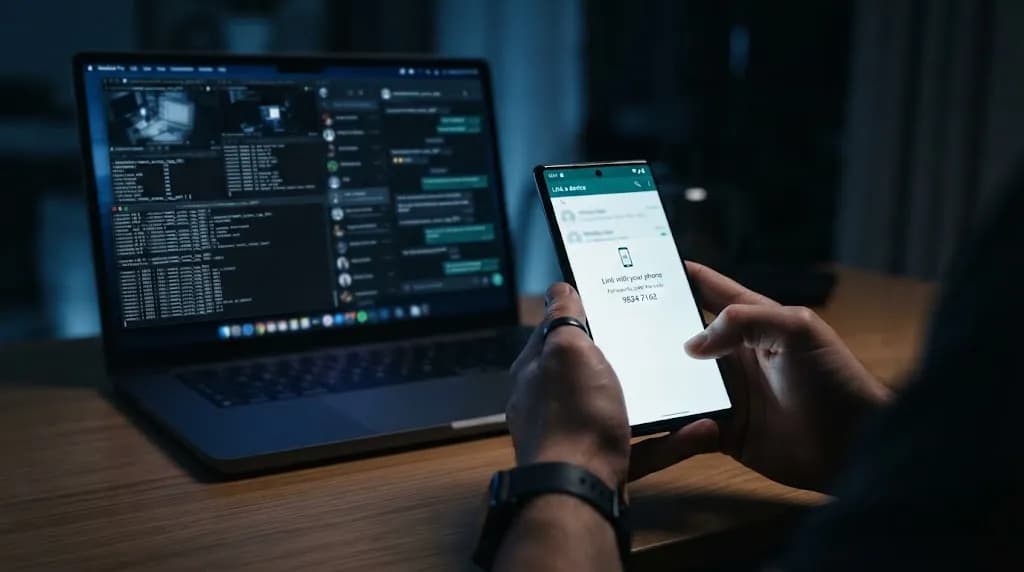
Ghostpairing de WhatsApp: secuestro silencioso de sesión mediante vinculación fraudulenta con código de 8 dígitos
Técnica de ingeniería social donde la víctima es engañada para digitar un código de emparejamiento de WhatsApp Web creyendo que participa en una votación o valida su identidad. El atacante no bloquea la cuenta, sino que espía conversaciones y suplanta su identidad en segundo plano.
Ver expediente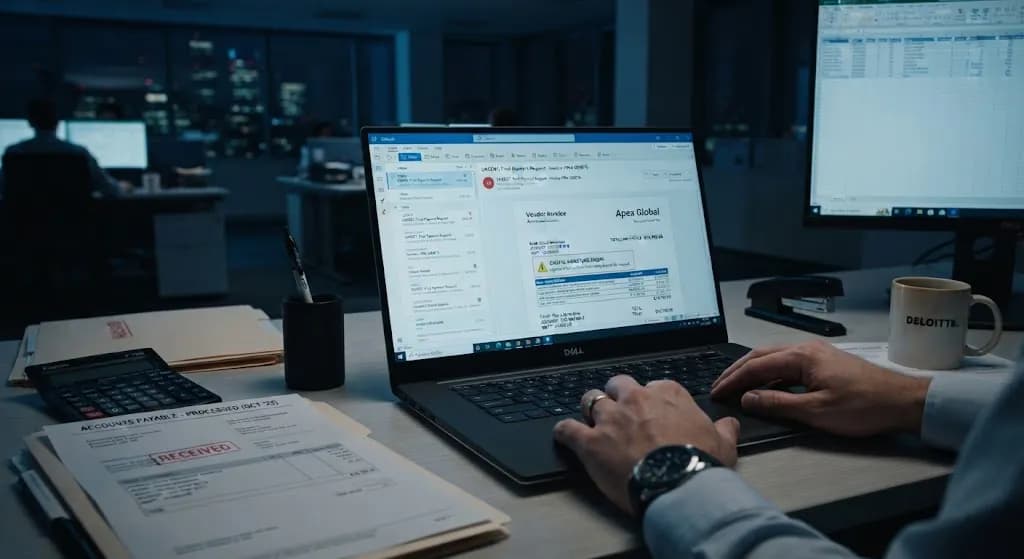
Suplantación de facturación a proveedores y desvío de pagos interbancarios SPEI (Ataque BEC)
Interceptación de correspondencia corporativa entre empresas y proveedores para sustituir facturas legítimas por archivos con cuentas bancarias modificadas bajo pretexto de auditoría o cambio de razón social.
Ver expedienteFuentes & Evidencia Documental
3 fuentesAlertas tempranas sobre calcomanías y folletos apócrifos de infracciones con código QR en parabrisas y parquímetros.
Boletín sobre quishing y captura ilícita de credenciales bancarias en falsos módulos de cobro digital.
Inspección forense de dominios clonados de tesorería y campañas de ingeniería social física dirigida a automovilistas.