Fraude y falsificación en reventa de boletos para conciertos
Venta clandestina de accesos falsos, clonados o impresos mediante capturas estáticas de códigos QR y perfiles apócrifos en redes sociales bajo precios engañosos y exigencia de transferencias inmediatas.
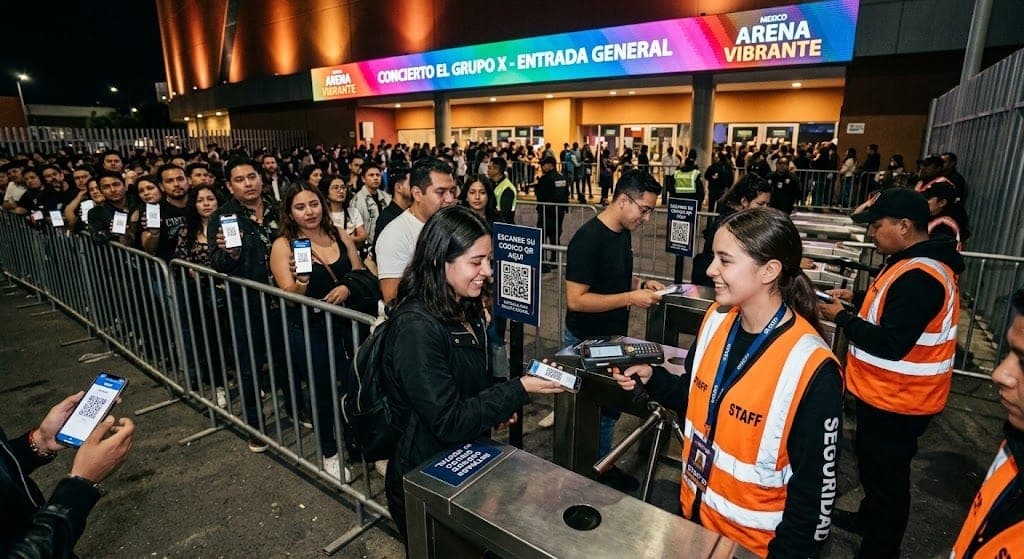
Validación de accesos: Los eventos masivos operan con códigos QR dinámicos que se invalidan al transmitirse como imágenes estáticas o impresiones caseras.
RECREACIÓN EDITORIAL ILUSTRATIVAQUÉ HACER: PROTOCOLO DE CONTENCIÓN INMEDIATA — ¿ESTÁ OCURRIENDO AHORA?
Pasos Inmediatos de Contención
- 1Si fuiste víctima de una transferencia no reconocida o fraude, comunícate de inmediato con tu banco para solicitar el folio de aclaración y rastreo de cuenta destino.
- 2Presenta tu denuncia digital o reporte ante la Unidad de Policía Cibernética de tu entidad y ante la PROFECO.
- 3Guarda todas las evidencias: capturas de la conversación, comprobantes SPEI con clave de rastreo, enlaces de los perfiles y números telefónicos del estafador.
- 4Si compraste en plataforma de reventa garantizada con seguro, activa de inmediato la garantía de protección al comprador antes del inicio del evento.
Qué NO hacer bajo ninguna circunstancia
- ✕No compres boletos a través de depósitos a cuentas personales, transferencias SPEI entre particulares desconocidos ni tiendas de conveniencia.
- ✕No aceptes capturas de pantalla ni impresiones en papel: los códigos QR legítimos son dinámicos y deben visualizarse directamente desde la billetera digital o aplicación oficial del evento.
- ✕No confíes en supuestos 'amigos de la productora' ni vendedores con testimonios capturados en imágenes que no puedas corroborar de forma independiente.
- ✕No envíes fotografías de tus identificaciones oficiales como 'garantía de trato', ya que suelen utilizarlas para suplantar tu identidad con futuras víctimas.
En caso de incidente en proceso, cuelga de inmediato y contacta al 911 o a la Unidad de Policía Cibernética.
Cómo funciona (en palabras sencillas)
Los estafadores crean perfiles falsos en redes sociales o grupos de mensajería ofreciendo boletos para eventos de alta demanda a precios sospechosamente atractivos (mismo precio de taquilla o más baratos). Exigen transferencias SPEI o depósitos bancarios urgentes para 'apartar' el boleto. Posteriormente envían capturas de pantalla, archivos PDF o impresiones en papel de códigos QR. En los recintos modernos, los boletos digitales oficiales operan mediante códigos QR dinámicos que cambian periódicamente dentro de la aplicación oficial y no admiten capturas estáticas ni duplicados en papel. Al llegar a los torniquetes de acceso, el lector óptico rechaza el boleto por código inválido, previamente escaneado o inexistente.
1. Oferta atractiva y prisa
Publican entradas 'sold out' a precio regular o sospechosamente bajo, exigiendo transferencia o depósito inmediato para apartar.
2. Envían QR estático o impreso
Entregan capturas de pantalla, archivos PDF o boletos en papel. Las aplicaciones oficiales emplean códigos dinámicos que no se pueden capturar.
3. Bloqueo en torniquetes
Al llegar al recinto, el escáner óptico del personal de seguridad rechaza el boleto por código duplicado, inválido o no reconocido.
Señales de Alerta Inmediatas
- •Precios irreales o sospechosos: ofrecer el boleto al mismo costo de salida o más barato en eventos con 'sold out'.
- •Exigencia de depósitos o transferencias urgentes con la excusa de 'tener muchos compradores interesados'.
- •Perfiles recién creados en redes sociales, sin amigos en común, con publicaciones genéricas o comentarios bloqueados.
- •Entrega del boleto en formato de captura de pantalla, imagen recortada, PDF reenviado o impresión física casera.
- •Código QR estático: las plataformas oficiales de boletos utilizan tecnología de código de barras / QR dinámico que se actualiza cada pocos segundos dentro de su aplicación nativa.
Casos de Riesgo y Vectores Similares
Robo y secuestro de cuenta de WhatsApp mediante engaño de código SMS de 6 dígitos
Modalidad en la que ciberdelincuentes intentan registrar la cuenta de WhatsApp de la víctima en otro dispositivo, solicitándole el código de seguridad de 6 dígitos mediante engaños («te mandé un código por error», falsos sorteos o soporte técnico apócrifo) para suplantar su identidad y pedir dinero a sus contactos.
Ver expediente
Suplantación de códigos QR en parquímetros y terminales públicas
Calcomanías no autorizadas colocadas sobre códigos QR oficiales de pago que redirigen a sitios web clonados diseñados para capturar credenciales bancarias y códigos SMS.
Ver expedienteFuentes & Evidencia Documental
3 fuentesAlertas oficiales sobre fraude en páginas no oficiales de venta y reventa no autorizada de boletos.
Boletines de prevención ante cibercrimen y clonación digital de entradas a eventos y conciertos.
Auditoría técnica de tecnologías de ticketing: códigos de barras SafeTix / QR dinámico versus captura estática.