Smishing de paquetería retenida: enlaces fraudulentos por SMS para capturar tarjetas bancarias
Mensajes SMS masivos que suplantan a empresas de paquetería alertando sobre supuestos paquetes retenidos por dirección incompleta para dirigir a sitios clonados que sustraen datos de pago.
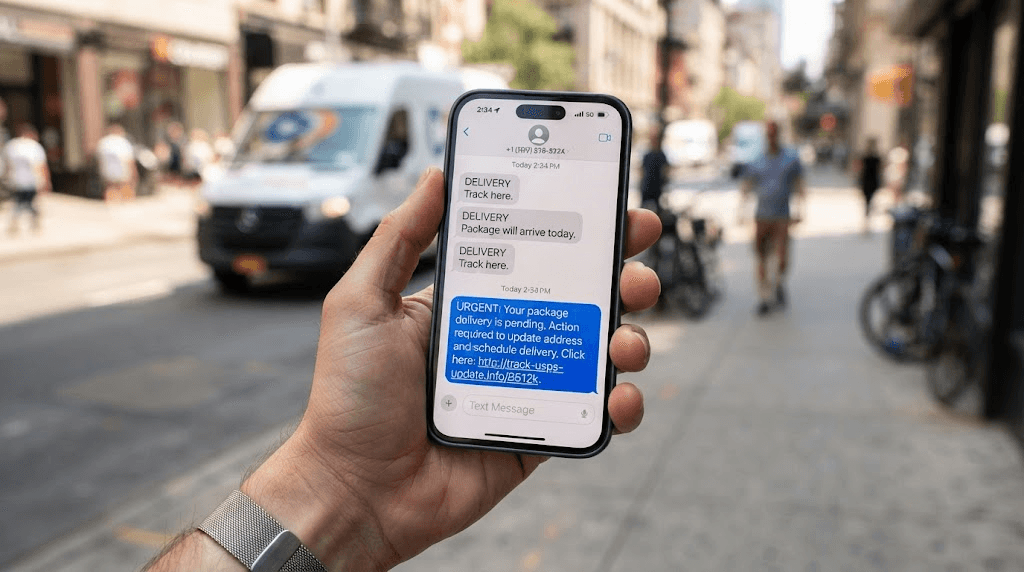
Recreación editorial: campaña de smishing masiva suplantando empresas de logística para capturar tarjetas bancarias.
RECREACIÓN EDITORIAL ILUSTRATIVAQUÉ HACER: PROTOCOLO DE CONTENCIÓN INMEDIATA — ¿ESTÁ OCURRIENDO AHORA?
Pasos Inmediatos de Contención
- 1Elimina y reporta el mensaje SMS como spam en la aplicación de mensajería de tu dispositivo móvil.
- 2Si esperas un envío real, verifica su estatus ingresando directamente a la aplicación oficial de la tienda o portal de paquetería escribiendo la dirección web manualmente.
- 3Si ingresaste información bancaria en el enlace, apaga o bloquea de inmediato la tarjeta afectada desde tu aplicación móvil y contacta a tu banco para solicitar reposición.
- 4Supervisa los movimientos bancarios recientes para reportar oportunamente cualquier cargo no reconocido antes de que liquide.
Qué NO hacer bajo ninguna circunstancia
- ✕No abras enlaces web recibidos a través de mensajes SMS de remitentes desconocidos o no verificados.
- ✕No introduzcas datos bancarios ni códigos de seguridad en páginas web a las que hayas accedido mediante hipervínculos de mensajería.
- ✕No descargues archivos adjuntos ni aplicaciones sugeridas por mensajes de texto sobre supuestos problemas de paquetería.
En caso de incidente en proceso, cuelga de inmediato y contacta al 911 o a la Unidad de Policía Cibernética.
¿Este vector de ataque podría comprometer a tu empresa o equipo?
Capacidad aplicable: Capacitación en Detección de Fraude & Conmutador Seguro
Cómo funciona (en palabras sencillas)
Aprovechando el alto volumen cotidiano de entregas a domicilio y recepciones de oficina, los atacantes envían mensajes SMS indicando que un paquete no pudo ser entregado por 'falta de número exterior' o 'cargos aduanales pendientes de $18 a $35 MXN'. El mensaje incluye un enlace acortado o un dominio de apariencia similar al de empresas de paquetería reconocidas. Al hacer clic, la víctima accede a un portal móvil clonado con logos y guías de rastreo apócrifas que solicita ingresar nombre, domicilio y los datos completos de una tarjeta de crédito o débito (número, fecha de expiración y CVV) bajo el pretexto de reagendar la entrega. En cuestión de minutos, la tarjeta es utilizada en compras electrónicas automatizadas en el extranjero o enrolada en carteras digitales no autorizadas.
Señales de Alerta Inmediatas
- •El mensaje proviene de números celulares estándar de diez dígitos (+52...) o números internacionales desconocidos en lugar de códigos cortos de mensajería empresarial autorizados.
- •El enlace incluido en el SMS utiliza dominios no oficiales como terminaciones .top, .buzz, .info, .xyz o nombres alterados con guiones.
- •La página web exige el pago forzoso de una tarifa administrativa o de aduana con tarjeta bancaria para liberar un envío que ya fue pagado previamente.
- •Urgencia injustificada indicando que el paquete será devuelto o destruido en menos de 24 horas si no se completan los datos.
Casos de Riesgo y Vectores Similares
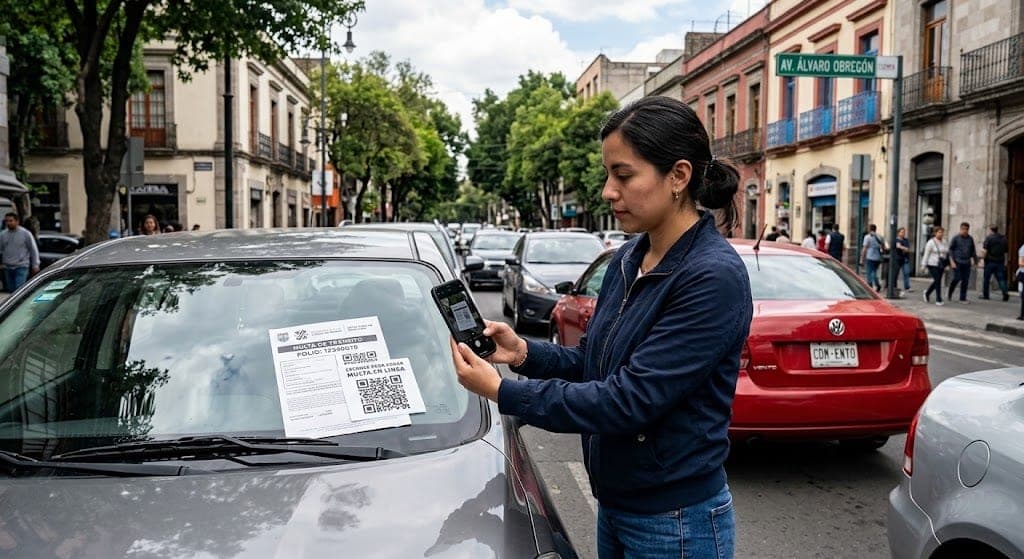
Suplantación de códigos QR en parquímetros y terminales públicas
Calcomanías no autorizadas colocadas sobre códigos QR oficiales de pago que redirigen a sitios web clonados diseñados para capturar credenciales bancarias y códigos SMS.
Ver expediente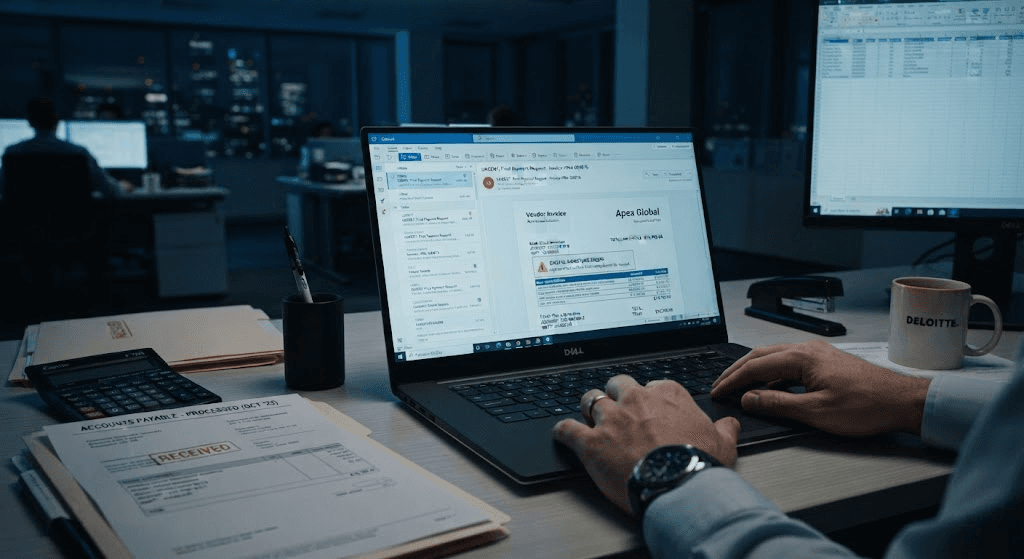
Suplantación de facturación a proveedores y desvío de pagos interbancarios SPEI (Ataque BEC)
Interceptación de correspondencia corporativa entre empresas y proveedores para sustituir facturas legítimas por archivos con cuentas bancarias modificadas bajo pretexto de auditoría o cambio de razón social.
Ver expediente
Robo y secuestro de cuenta de WhatsApp mediante engaño de código SMS de 6 dígitos
Modalidad en la que ciberdelincuentes intentan registrar la cuenta de WhatsApp de la víctima en otro dispositivo, solicitándole el código de seguridad de 6 dígitos mediante engaños («te mandé un código por error», falsos sorteos o soporte técnico apócrifo) para suplantar su identidad y pedir dinero a sus contactos.
Ver expedienteFuentes & Evidencia Documental
2 fuentesAlertas preventivas ante el incremento de smishing vinculado a supuestas entregas de comercio electrónico.
Alertas preventivas ante el incremento de smishing vinculado a supuestas entregas de comercio electrónico.